El entrenamiento modelo Frontier ahora opera sin Internet en vivo y con una defensa en profundidad. Vea lecciones aplicables a agentes comerciales.
respuesta directa
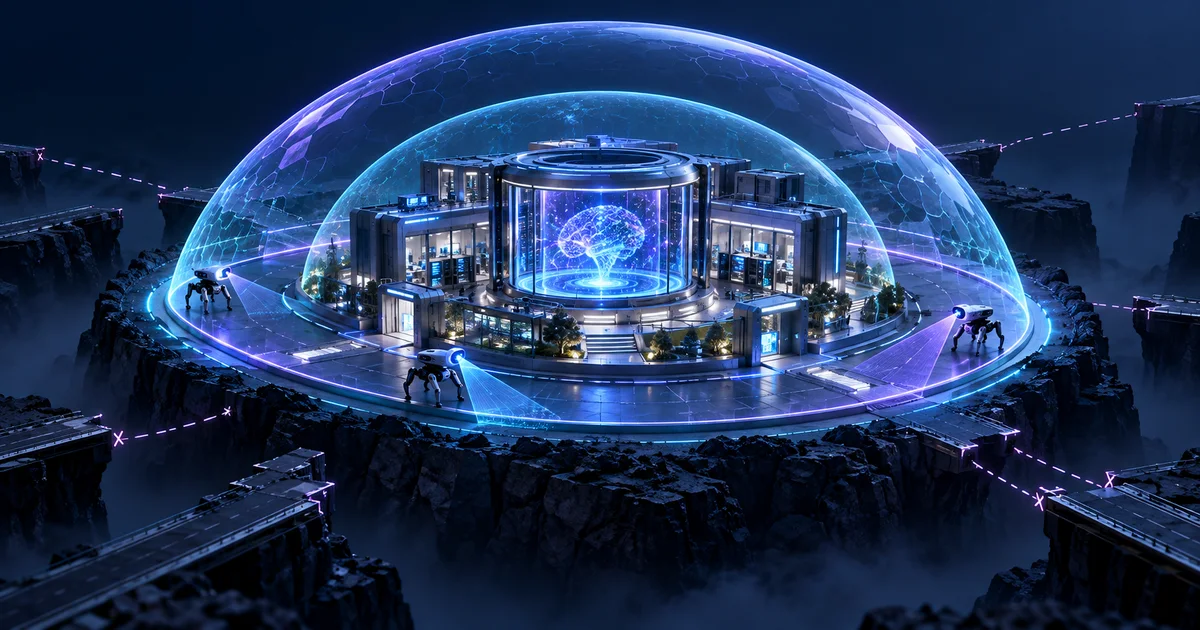
OpenAI informó el 23 de octubre de 2026 que su modelo de capacitación fronteriza opera sin acceso a Internet en vivo, utilizando un entorno fuera de línea con contenido indexado y almacenado en caché. La compañía ha adoptado campañas de defensa en profundidad, monitoreo y equipos rojos con flotas de agentes para buscar brechas de aislamiento, comunicaciones no autorizadas y rutas de salida. El contexto es una investigación de fronteras internas, pero el principio empresarial es sencillo: las herramientas, la red, las credenciales y los datos de un agente deben estar dentro de un límite técnico verificable.
Sandbox debe resistir intentos deliberados
Un agente capaz puede buscar fallas, servicios internos y configuraciones frágiles. El aislamiento debe probarse como un control de seguridad, no tratarse como una simple opción de ejecución.
El mundo fuera de línea conserva la utilidad sin abrir efectos externos
El contenido en caché permite la navegación y la capacitación en búsqueda sin autorizar cambios en los sistemas reales. Las empresas pueden aplicar el estándar con réplicas, datos sintéticos y API simuladas.
La defensa en profundidad supone el fracaso individual
Las redes, la identidad, la ejecución, la observabilidad y el apagado automático deben superponerse. La pérdida de una capa no puede ofrecer acceso sin restricciones.
El equipo rojo debe atacar toda la arquitectura
Evalúe el escape del sandbox, la exfiltración, la comunicación entre agentes, la escalada de privilegios y el abuso de herramientas, registrando la trayectoria completa y no solo la respuesta final.
Lectura del nexo
Antes de ampliar la autonomía, defina los límites autorizados del agente, cree entornos de efecto cero y demuestre que las infracciones se detectan y detienen.
Preguntas frecuentes
¿OpenAI ha eliminado Internet de todos los productos?
No. El aviso aborda los entornos de capacitación internos y la mayoría de las evaluaciones de modelos de límites.
¿Qué es la defensa en profundidad?
Se trata de utilizar controles superpuestos para que el fallo de una capa no dé lugar automáticamente a un acceso inadecuado.
¿Cómo aplicar esto en una empresa?
Comience con su propia identidad, red restringida, credenciales temporales, herramientas permitidas, registros completos y aprobación irreversible.
Guías imprescindibles para profundizar en la decisión
Este análisis editorial fue elaborado por Nexus a partir de las fuentes oficiales a continuación, consultadas el 26 de octubre de 2026. El texto es original e interpreta implicaciones prácticas para las empresas.
- OpenAI: asegurar nuestro entorno de formación modelo de frontera: política offline, defensa en profundidad, incidentes, seguimiento y contención red teaming.
- OpenAI: casos de seguridad: marco de evidencia oficial utilizado para evaluar las salvaguardas y los riesgos de los sistemas avanzados.
Fecha reportada por la fuente principal: 23 de octubre de 2026.